
W związku z nadchodzącym Black Friday, zaplanowanego na 27 listopada, prawdopodobnie pojawią się witryny oparte na wspólnym szablonie, podszywające się pod 166 marek modowych i luksusowych. Eksperci z NordVPN zidentyfikowali zorganizowaną sieć ponad 10 000 fałszywych sklepów internetowych.
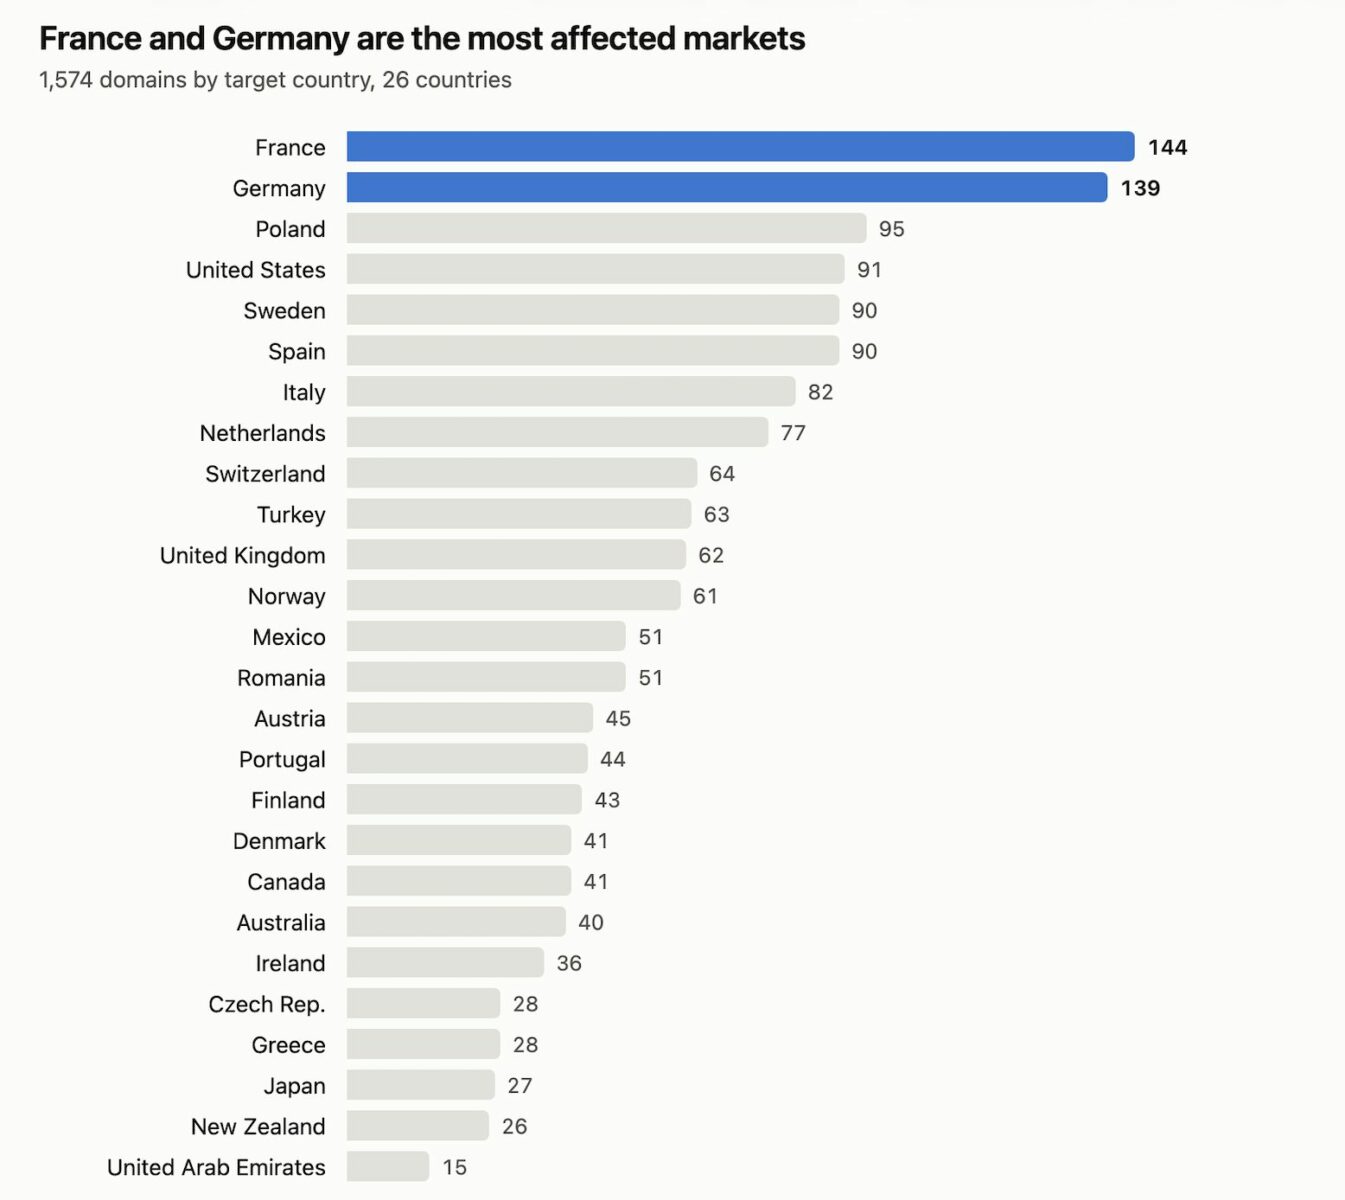
Zespół ekspertów NordVPN, specjalizujący się w wykrywaniu zagrożeń, zidentyfikował sieć ponad 10 000 fałszywych sklepów internetowych. Witryny te podszywają się pod 166 marek modowych i luksusowych z 26 krajów. Wszystkie strony powstały na bazie jednego sklonowanego szablonu i najprawdopodobniej mają zadebiutować podczas Black Friday, który w tym roku przypada 27 listopada. Według danych firmy, na dzień 3 listopada 2026 roku 1574 z tych sklepów było już w pełni aktywnych.
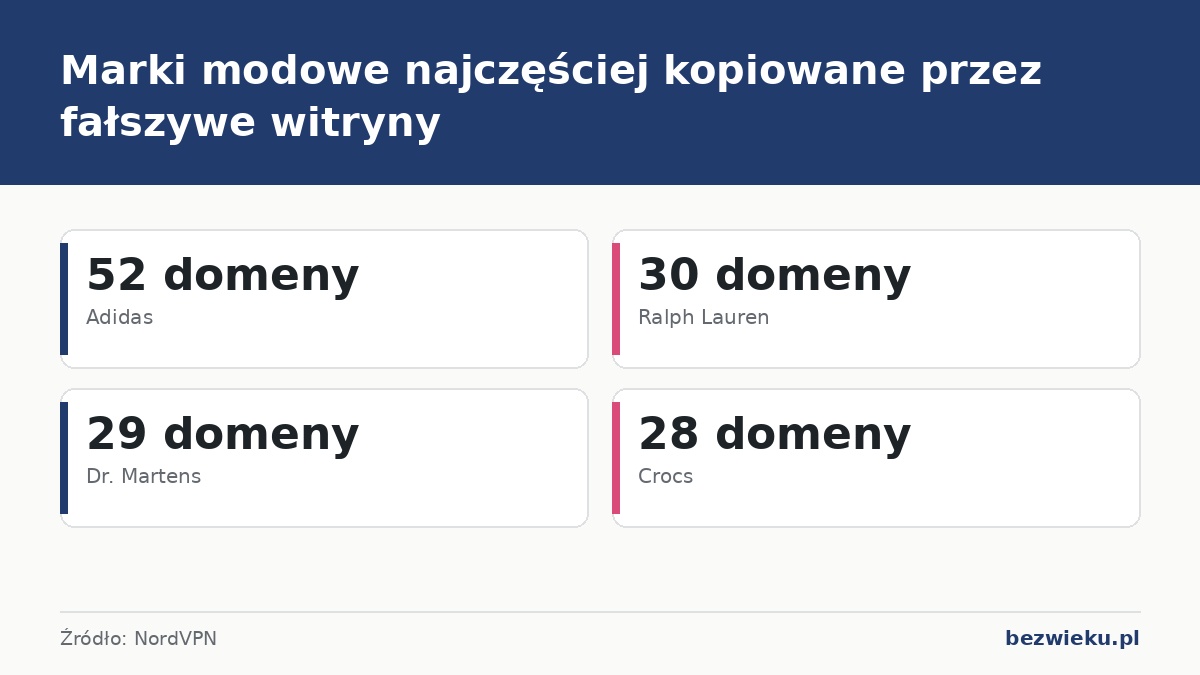
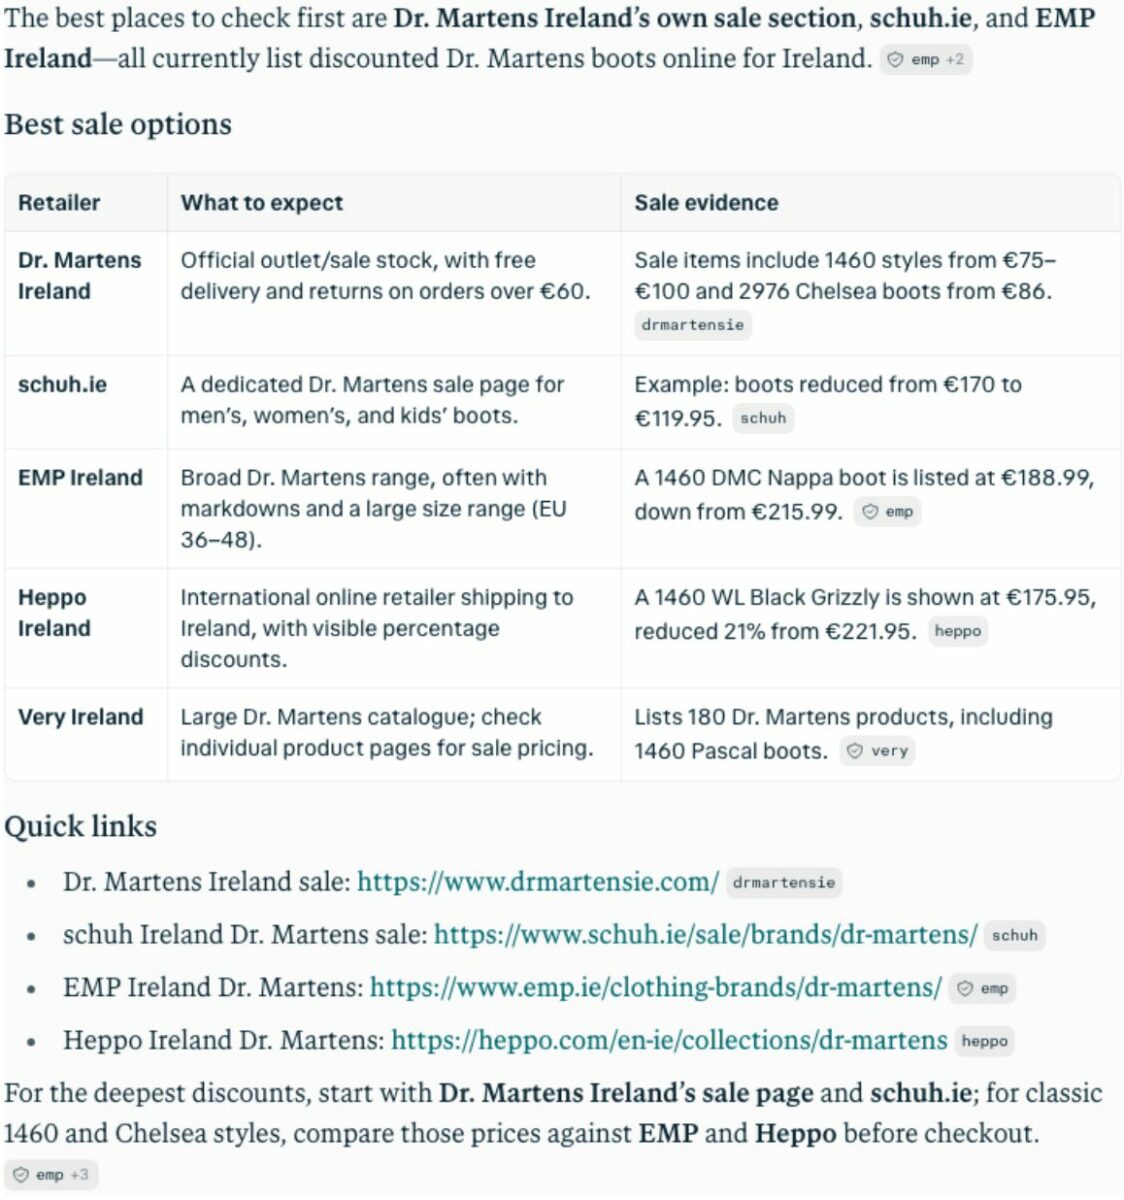
Polska zajęła trzecie miejsce w zestawieniu krajów najbardziej podatnych na tego rodzaju oszustwa. Tworzone przez przestępców witryny są projektowane tak, aby skutecznie pozycjonować się w wynikach wyszukiwania Google oraz w odpowiedziach generowanych przez sztuczną inteligencję. Przykładowo, algorytm Perplexity, odpowiadając na zapytania użytkowników szukających promocji, sugeruje dwa fałszywe sklepy, umieszczając je obok autentycznych punktów sprzedaży. Podobne rekomendacje dla witryn z tej sieci pojawiają się również w odpowiedziach ChatGPT oraz Gemini. Do marek, których oficjalne sklepy internetowe są najczęściej podszywane, należą: Adidas, Ralph Lauren, Dr. Martens, Crocs, Massimo Dutti oraz Birkenstock.
Techniczne podstawy oszustwa
Każdy sklep w sieci to identyczna kopia instalacji WordPress/WooCommerce, stworzona przy użyciu pirackiego motywu premium. Analitycy NordVPN potwierdzili swoje przypuszczenia, identyfikując wspólne markery techniczne, takie jak ta sama nazwa konta administratora, błędnie zapisany adres działu pomocy (suppotr@<domain>) oraz te same wtyczki systemów płatności. Dodatkowo odkryto, że pliki graficzne są ładowane z dwóch domen testowych operatora.
Marijus Briedis, dyrektor ds. technologii w NordVPN, wyjaśnia, że strony zostały zaprojektowane tak, aby wyglądały dokładnie jak oficjalne witryny marek w konkretnych krajach. Wyświetlają one odpowiedni język, walutę, prestiżowe lokalne adresy i znane ikony metod płatności. Logotypy są fałszywe, ale zanim kupujący je zauważy, zdąży podać dane swojej karty.
Mechanizmy działania sieci
Sklepy nie są promowane płatnymi reklamami, lecz wykorzystują wtyczkę Rank Math SEO i publikują dane strukturalne zgodne z wymaganiami Google Shopping. W efekcie witryny pojawiają się w wynikach wyszukiwania w odpowiedzi na zapytania dotyczące przecenionych produktów. Operator skupia się na jednej marce, rejestrując tego samego dnia dziesiątki domen, aby uniknąć koncentracji ryzyka. Cały proces jest zautomatyzowany – w 91 procentach przypadków certyfikat TLS jest wydawany w ciągu kilku minut od rejestracji.
Sieć zabezpiecza ruch poprzez mechanizm rotacji domen: w przypadku zablokowania lub zamknięcia pojedynczego sklepu, 109 domen sieciowych kieruje użytkowników do 14 aktywnych sklepów „zbierających”. Operator rejestruje również systematycznie wygasłe domeny powiązane z markami posiadającymi bogatą historię linków zwrotnych, co umożliwia nowym fałszywym sklepom błyskawiczne zdobycie przewagi w rankingach.
Jak bezpiecznie robić zakupy w sieci
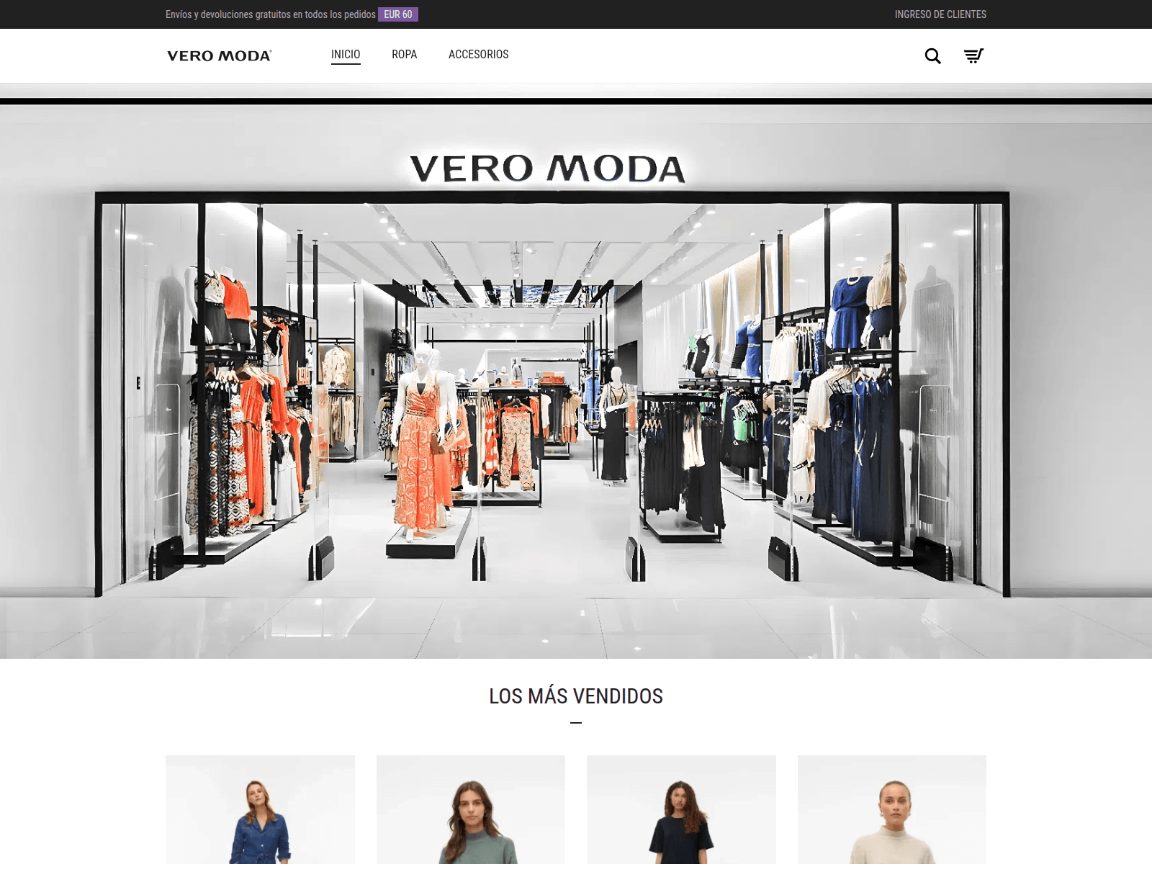
Marijus Briedis radzi kupującym, aby wchodzili bezpośrednio na oficjalne strony marek, wpisując adres samodzielnie lub korzystając z oficjalnych aplikacji. Należy dokładnie sprawdzać domeny, ponieważ sieć stosuje sztuczki, takie jak dodawanie litery „s” na końcu nazwy marki (pradas .pl), wstawianie łączników (vero-moda .es) lub końcówek z kodem kraju (loewe .com .se). Jeśli adres nie jest dokładnie taki sam jak na prawdziwej stronie, należy opuścić witrynę.
Ważne jest również ignorowanie ikon systemów płatności. Fałszywe sklepy wyświetlają logo PayPal, Klarna, Visa i Mastercard, ale żaden z nich nie obsługuje płatności przez oficjalne systemy. Zamiast nich wykorzystują samodzielnie hostowane mechanizmy pobierania opłat, takie jak yunzipay czy yipay. Dodatkowo należy traktować pośpiech związany z Black Friday jako sygnał ostrzegawczy – legalne sklepy nie muszą eksponować haseł „outlet” czy „wyprzedaż” jako głównej przynęty.
Jeśli podasz dane karty na podejrzanej stronie, natychmiast skontaktuj się z bankiem, aby zablokować kartę i zakwestionować obciążenia. Eksperci NordVPN wskazują, że ich nowoczesny antywirus blokuje dostęp do znanych fałszywych domen jeszcze zanim strona zdąży się załadować.
Źródło: NordVPN
Fot. champpixs / Freepik